


- 資料ダウンロード
Download資料ダウンロード

古い医療・産業機器をゼロトラスト化するSA1の不可視テクノロジー
セキュリティアダプタ
(資料記載概要)
(資料記載概要)
Vtechの革新的なハードウェア「SA1」を用いた、レガシー機器の延命とゼロトラスト化の手法を徹底解説。既存のソフトウェア対策(EPP/EDR)の限界を突破し、LANポートに「挿すだけ」でネットワーク上から対象機器を完全隠蔽、ランサムウェアの横展開を物理レベルで阻止します。
さらに、半導体設計企業ならではの強みとして、ケーブルの物理的劣化からシステムダウンを未然に防ぐ「故障予知機能」も搭載。ネットワーク構造を変えず、数千万円単位の買い替え費用を削減して真のDXを推進するプロセスをご紹介いたします。
自社製品「SA-1」についてのご紹介資料です。
SA-1は、ネットワーク末端の個別機器を防護するために開発した、新コンセプトのサイバーセキュリティ機器です。医療機関には、メーカの保守期間を越えて、長期間にわたって使用されている機器が多数あります。これらの機器には、脆弱性が判明している旧式のOSで動作する機器が残存しています。このようなレガシー機器に対するサイバーセキュリティ対策は、医療機関自身での対応が必須です。
SA1を装着することで、レガシー機器に対しても、強固なサイバーセキュリティ対策を簡便に実施できます。
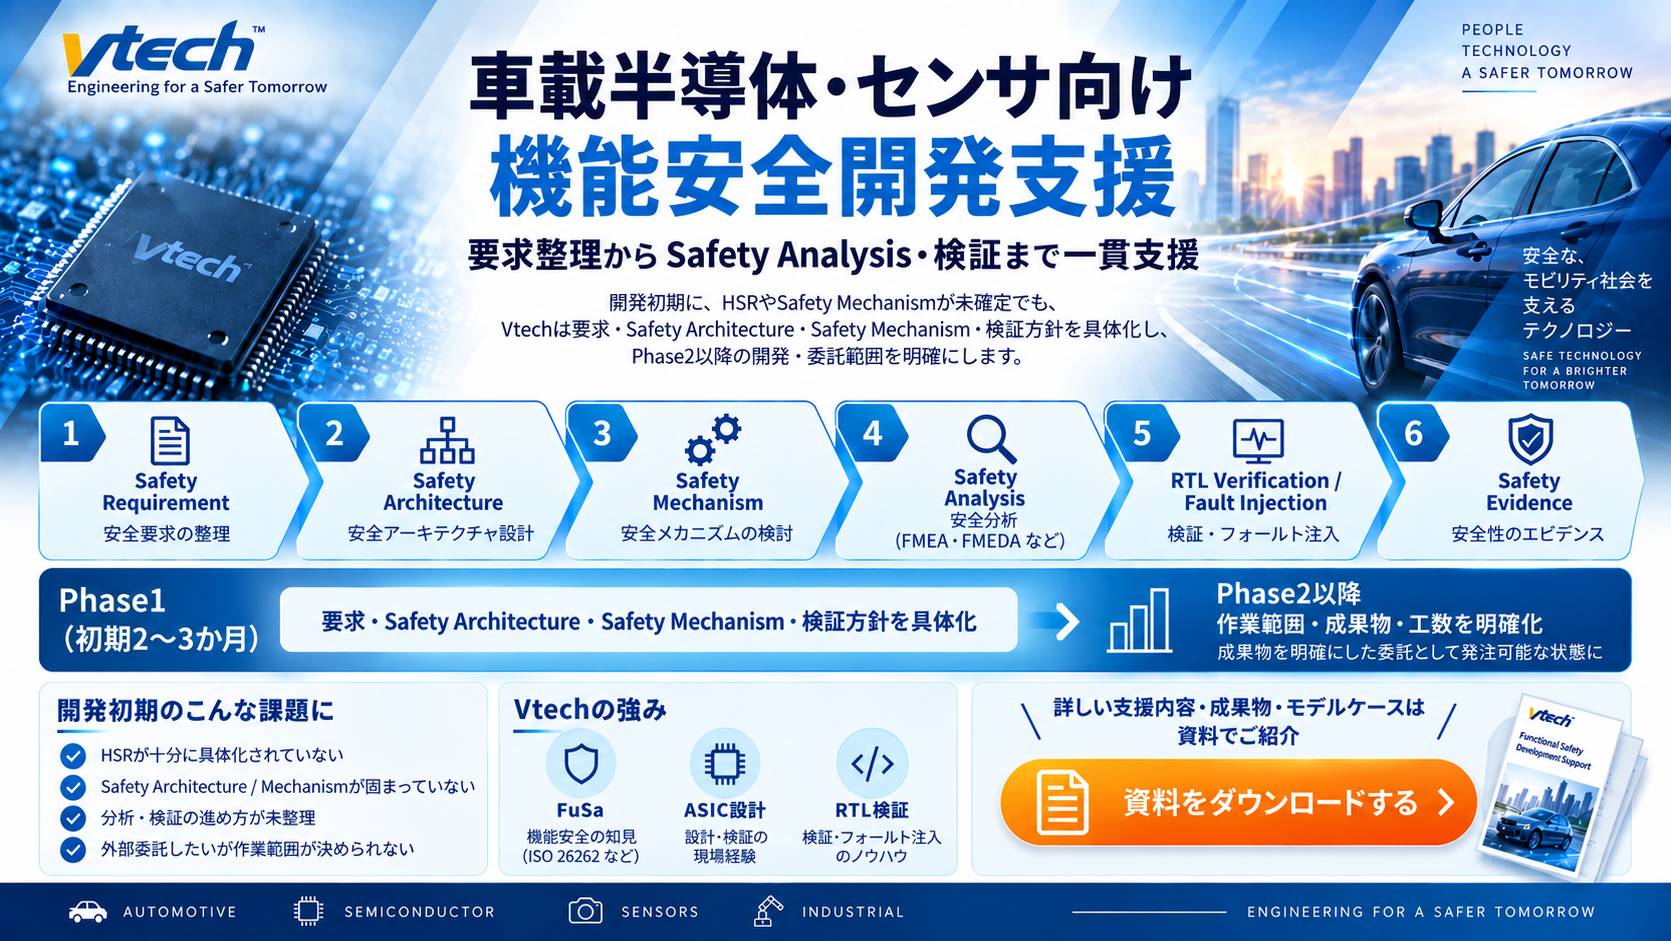
車載半導体・センサ向け 機能安全開発支援
(資料記載概要)
要求整理からSafetyAnalisis・検証までを一貫支援する「車載半導体・センサ向け 機能安全開発支援」のご紹介です。開発初期に、HSRやSafety Mechanismが未確定でも要求,SafetyArchitecture,SafetyMechanism,検証方針を具体化し、Phase2以降の開発・委託範囲を明確にします。

欧州市場法規制 (機械規則/CRA/EU AI法)への統合適合支援サービス

CRA・機械規則 緊急診断パッケージ
(資料記載概要)
(資料記載概要)
当資料は、欧州市場法規制(機械規則/CRA/EU AI法)について分かりやすく解説しています。
CRA(サイバーレジリエンス法)は、デジタル要素を持つ製品に対し、設計段階からのサイバーセキュリティ対策と脆弱性管理を求めるEU法規制です。
2026年から一部義務が始まり、2027年12月に全面適用されます。
適合にはサイバーリスクアセスメントやSBOM作成、脆弱性管理体制の構築などが必要となり、対応負荷の増加が課題となっています。
本資料ではCRAの要求事項や対応ポイントを解説。
リスク分析から技術文書作成まで、実務対応の進め方をご紹介します。
欧州輸出を継続するためには、CRA・機械規則への適切な対応が求められます。
要求事項は段階的に適用され、直近では2026年9月11日から以下の義務が適用されます。
・脆弱性報告義務(Vulnerability Reporting)
・悪用された脆弱性および重大インシデントの報告義務
適用開始が目前に迫る中、「何から着手すべきかわからない」「社内リソースが不足している」といった
課題を抱える企業様も少なくありません。
本資料では、**4~6週間で現状を診断し、
優先順位を明確化する「CRA・機械規則緊急診断パッケージ」**の支援内容をご紹介しています。

CRA報告対応における実務課題について

UVMベース検証環境構築弊社実績のご紹介
(資料記載概要)
(資料記載概要)
CRA対応では、脆弱性の報告要否を適切に判断することが重要です。高CVSS値の脆弱性がすべて報告対象となるわけではなく、積極的な悪用状況や製品・利用者への実質的な影響を踏まえたリスク評価が求められます。判断基準が曖昧なままでは、報告漏れによる罰則リスクや、過剰報告による対応コストの増大につながります。
さらに、認知から24時間以内の早期警告、72時間以内の詳細報告など、厳格なタイムラインへの対応も必要です。
こちらの資料では、CRA報告対応における要否判定から報告実務まで、企業が抱える課題の支援についてご紹介しています。
UVM検証環境構築における基礎知識と弊社の実績をご紹介する技術資料です。
UVM導入による検証環境の品質・効率の改善や、
1Chip階層設計における検証環境の流用性向上について
掲載しています。
流用性向上のための施策やHW Emulator対応など、
実践的な取り組み内容をご確認いただけます。
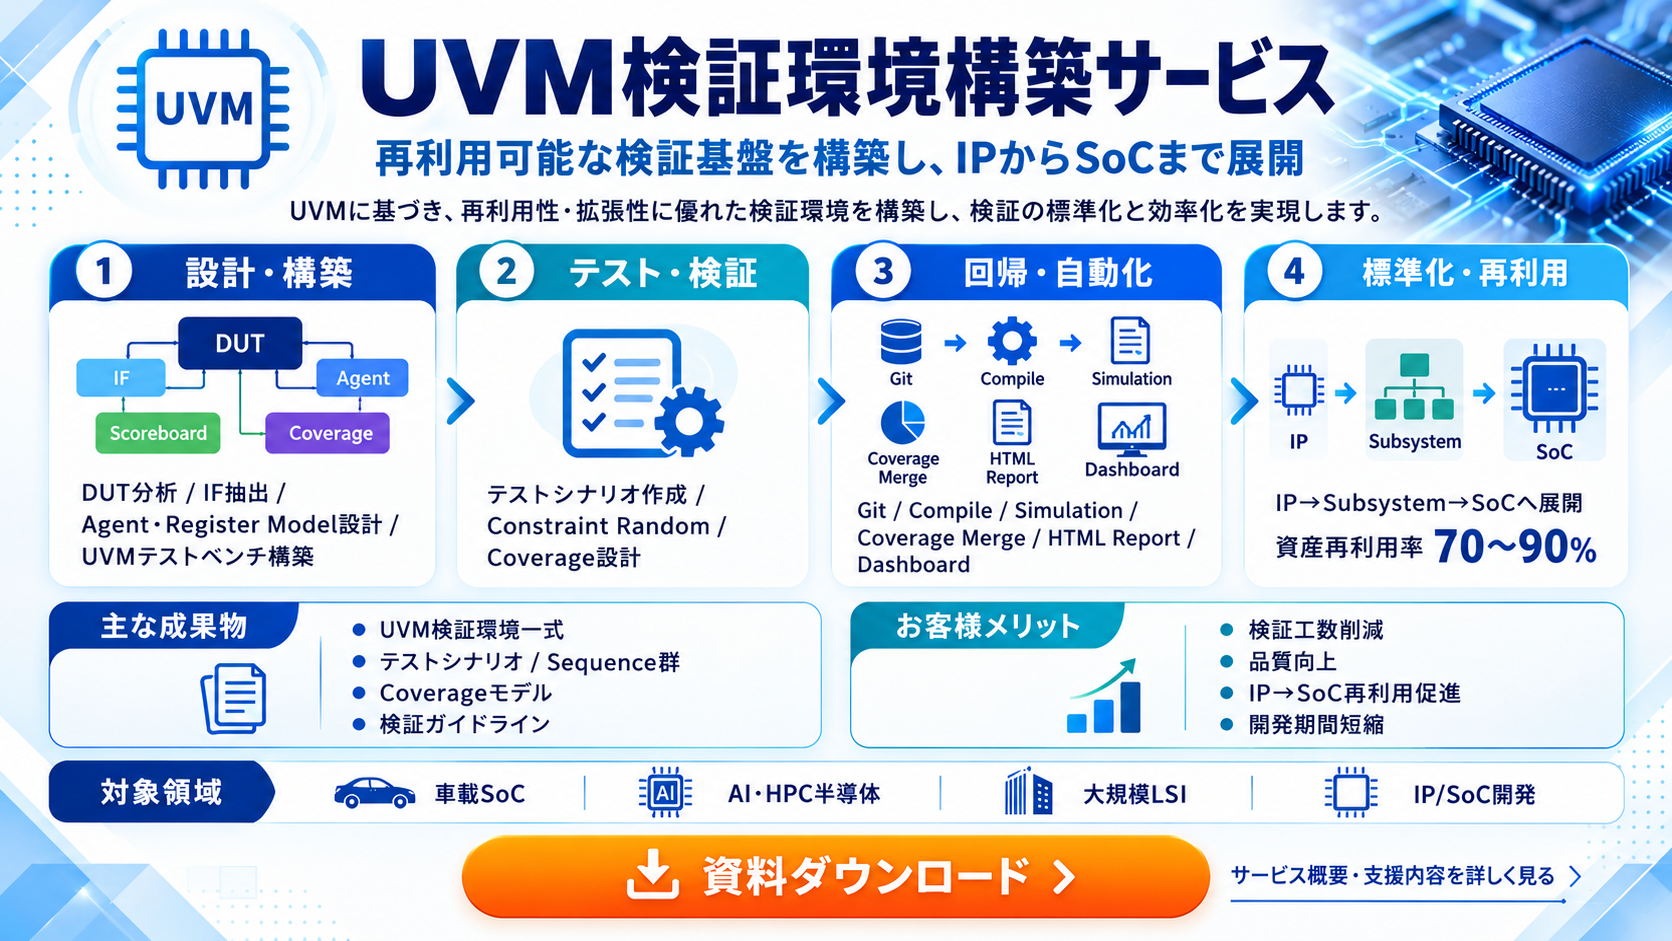
UVM検証環境構築ー具現策について
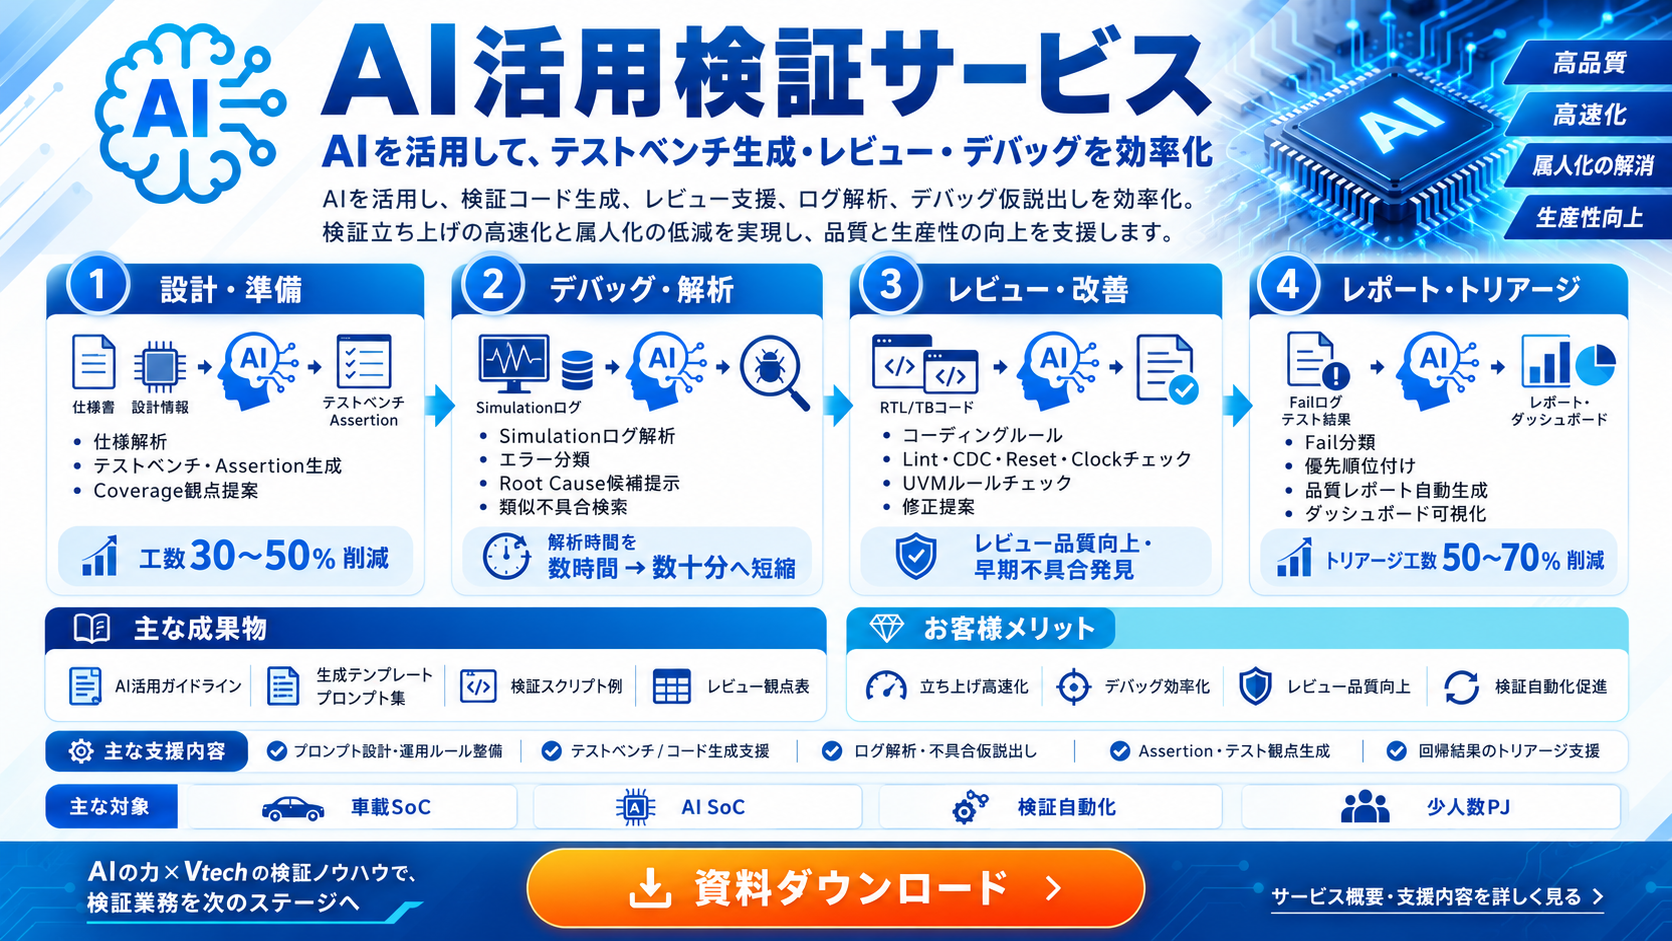
AI活用検証
(資料記載概要)
(資料記載概要)
UVMを活用した再利用可能な検証環境を構築し、IPからSoCまで一貫した検証基盤を提供するサービスです。
検証アーキテクチャやテストベンチの構築から、テストシナリオ・Coverage設計、回帰検証の自動化までを支援します。さらに、AgentやRegister Model、Sequence、Scoreboardなどを共通資産化することで、後続のIP・SoC・製品開発への再利用を可能にし、検証工数の削減、品質向上、開発期間の短縮につなげます。
生成AIを半導体・LSI検証プロセスに活用し、テスト作成や検証作業の効率化・自動化を支援するサービスです。AIを検証エンジニアの作業支援として組み込むことで、検証工数の削減と生産性向上を図りながら、検証品質の維持・向上を目指します。
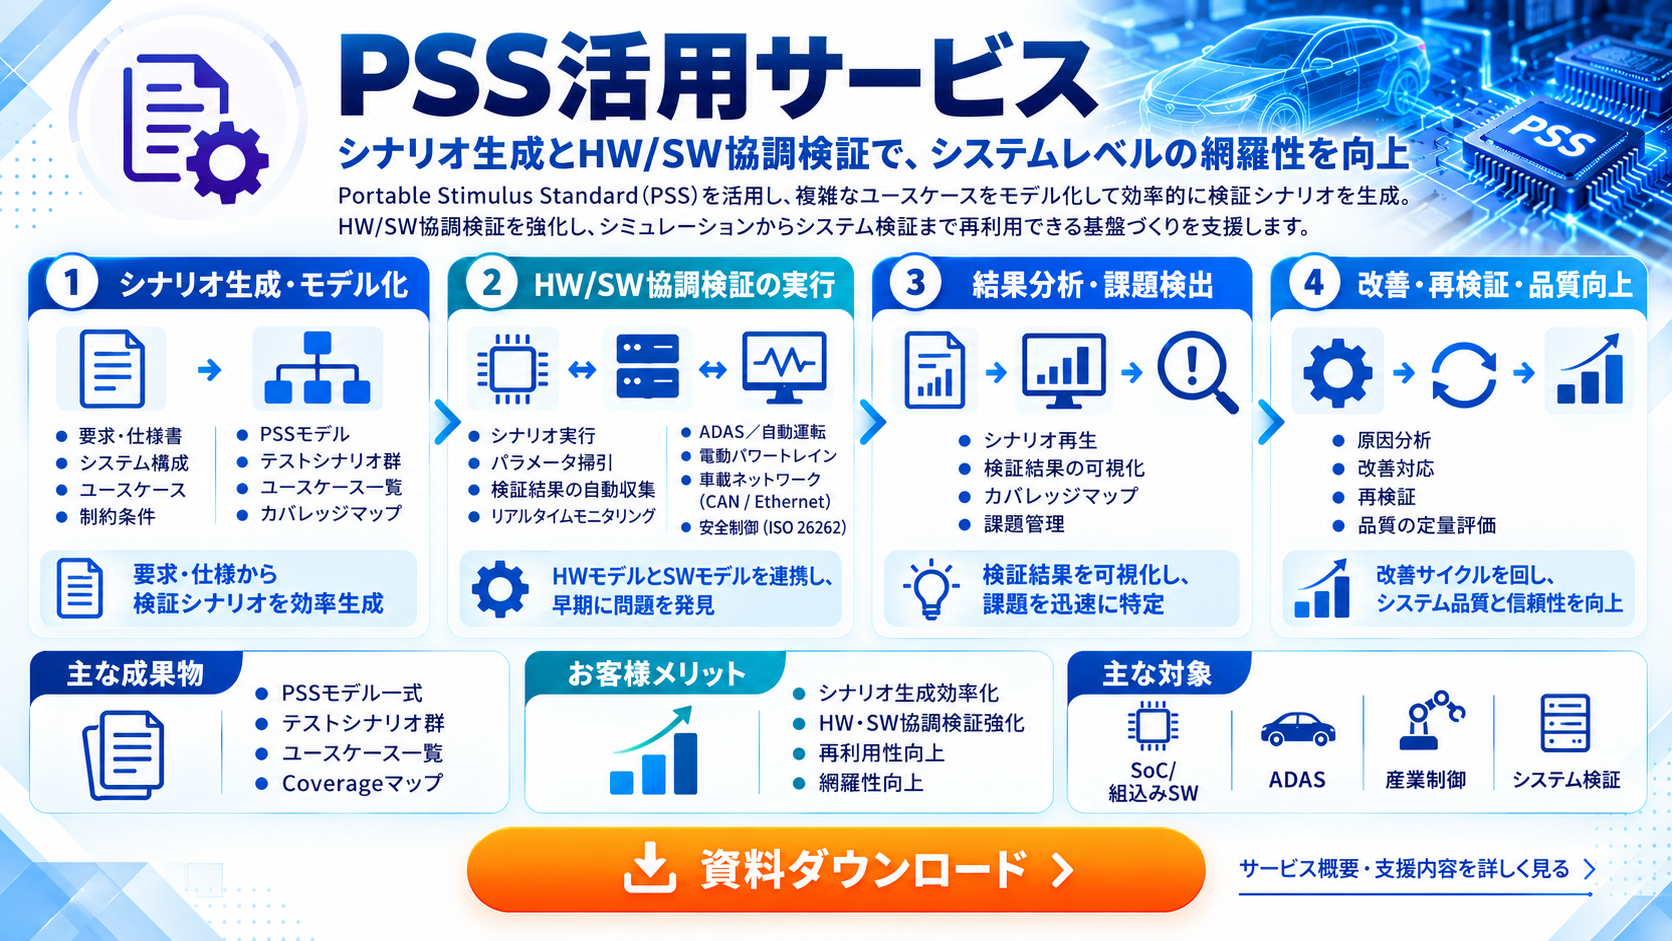
PSS活用
Coverage-Driven Verification
(資料記載概要)
(資料記載概要)
PSS(Portable Stimulus Standard)を活用してユースケースをモデル化し、検証シナリオの自動生成と再利用を実現するサービスです。RTLシミュレーションからHW/SW協調検証、システム検証まで共通のシナリオを展開することで、検証工数を削減するとともに、Coverage向上と検証の抜け漏れ低減を支援します。
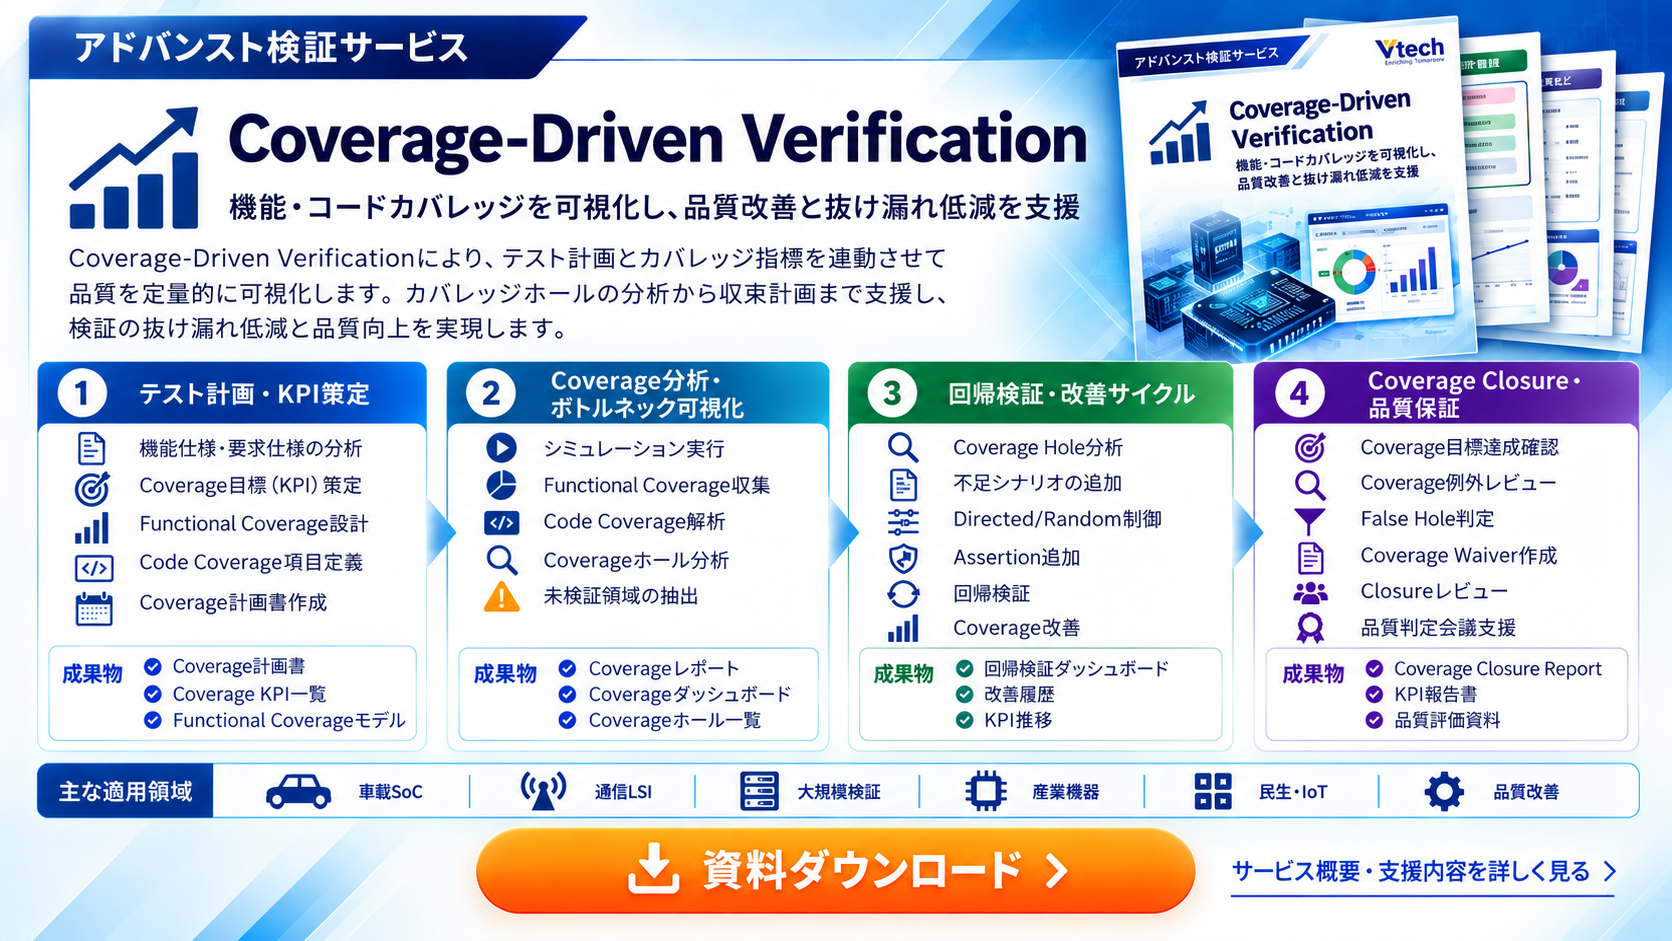
Coverageを指標として検証状況を可視化し、未検証領域を分析・改善することで、効率的かつ網羅的な検証を実現するサービスです。Functional/Code/Requirement Coverageなどを活用し、検証の抜け漏れを低減するとともに、品質向上と検証収束の効率化を支援します。

機能安全サービス

サイバーセキュリティサービス
(資料記載概要)
(資料記載概要)
機能安全サービスについての資料です。「機能安全とは」から弊社の「機能安全部門への対応例」、「機能安全実績」についてご紹介しています。
(対応規格)
- ISO 26262
- IEC 61508
- ISO 13849 / IEC 62016
- IEC 60601 /ISO 13482 他
弊社サイバーセキュリティサービスについての資料です。各規格の説明からセキュリティ導入支援、脅威分析・リスクアセスメント(TARA)、脆弱性診断、脆弱性評価結果を用いた脆弱性対策のエンジニアリング支援、セキュリティ(+機能安全)に対応したプロセス構築支援、セキュリティ(+機能安全)開発支援、請負についてご紹介しています。
(対応規格)
- UN-R155
- ISO/SAE 21434
- 各種法規制対策(CRA1/機械規則)

画像処理回路・高速IF回路・設計実績

設計仕様書・検証仕様書
(資料記載概要)
(資料記載概要)
弊社の「画像処理・高速IF回路設計サービス」の実績をご紹介しています。
(対応規格)
- ISO 26262
- IEC 61508
- ISO 13849
設計仕様書・検収仕様書についての資料です。設計・検証における仕様書の重要性、弊社フォーマット化における取組、セミナーについてご紹介しています。
(対応規格)
- 各種法規制対策(CRA、機械規則)
- ISO/SAE 21434

機能安全支援

サイバーセキュリティ対応
(資料記載概要)
(資料記載概要)
機能安全要求に基づき、安全分析・安全設計・開発・検証・認証まで、機能安全対応を一貫して支援する「機能安全支援サービス」をご紹介します。HARA、FMEA、FTA、FMEDAなどの安全分析から、Safety Goal/Safety Requirementの整理、安全アーキテクチャ検討、設計レビュー、トレーサビリティ整備、HW/SW統合検証、故障注入試験、Safety Case作成、第三者レビュー・認証取得支援まで、各フェーズの支援内容を掲載しています。
製品・システムのサイバーセキュリティ対応を支援する「サイバーセキュリティサービス」をご紹介します。セキュリティ要求の整理やTARA(脅威分析・リスク評価)をはじめ、CVE等の脆弱性情報の収集・分析、SBOMを活用した脆弱性管理、インシデント対応体制・フローの整備、訓練・演習、PSIRTの立ち上げから運用まで、製品ライフサイクルを通じた支援内容を掲載しています。

プロセス構築

法規制対応支援
(資料記載概要)
(資料記載概要)
開発現場のプロセスを可視化し、継続的な改善につなげる「プロセス構築サービス」をご紹介します。現状分析・GAP/FIT分析による課題の明確化から、標準プロセスの設計、各種テンプレート整備、運用導入・定着化、レビュー・評価・継続改善まで、開発プロセスの構築・改善を一貫して支援。CRA・機械規則・AI規則などの要求事項への対応を見据え、組織や開発現場に適したプロセスづくりを支援します。
CRA(サイバーレジリエンス法)や機械規則、AI規則など、複雑化する欧州の法規制への対応を整理・実行支援するサービスの概要資料です。「どの規制が自社製品に適用されるか分からない」「文書準備の担当者負荷が大きい」といった課題を抱える企業様に向けて、規制の適用性判断から対応ロードマップの策定、エビデンスや提出資料の整理にいたる具体的な支援内容を紹介しています。法規制対応を「見える化」し、実務負荷を軽減するステップを分かりやすく解説しています。